
使用 HashiCorp 密钥提供程序
-
在 ZSvirt 中添加 HashiCorp 密钥提供程序
-
(可选)使用 KMS 证书和私钥方式使 HashiCorp 信任 ZSvirt
-
(可选)使用新建签名请求 (CSR) 方式使 HashiCorp 信任 ZSvirt
-
在 ZSvirt 中添加 HashiCorp 密钥提供程序。
详细完整步骤请参阅 添加标准密钥提供程序。
-
(可选)使用 KMS 证书和私钥方式使 HashiCorp 信任 ZSvirt。
-
登录 HashiCorp。
-
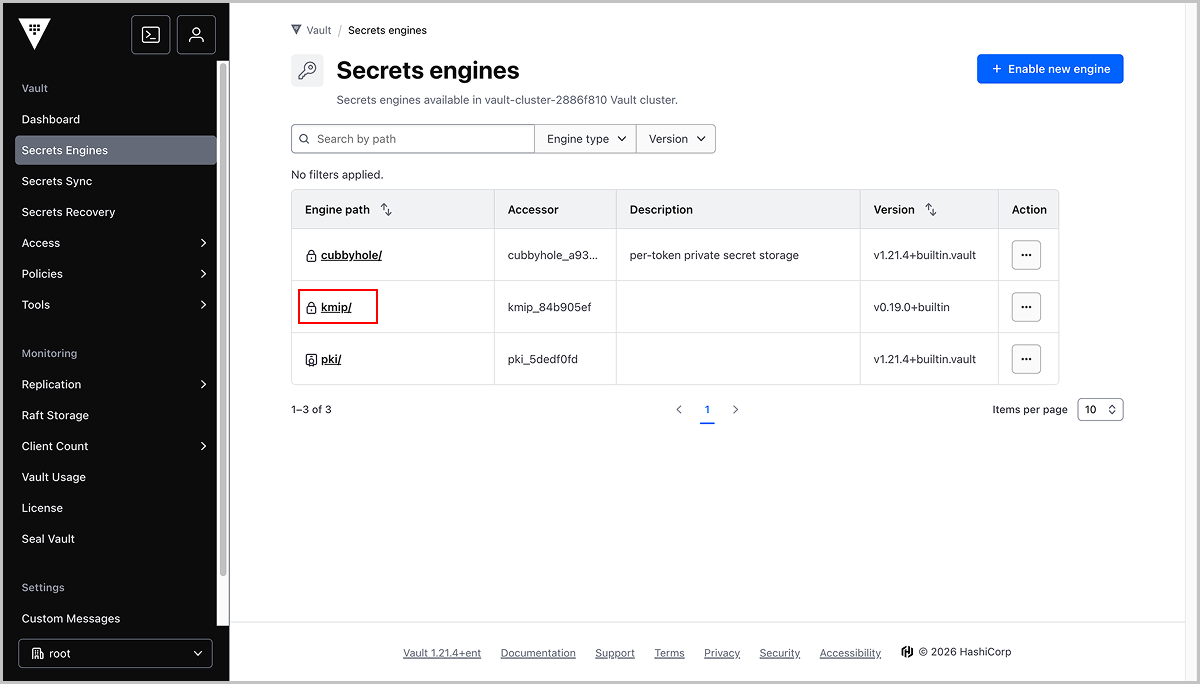
点击Vault > Secrets Engines。
-
在Secrets Engines页面,点击kmip进入 KMIP 模块。
-
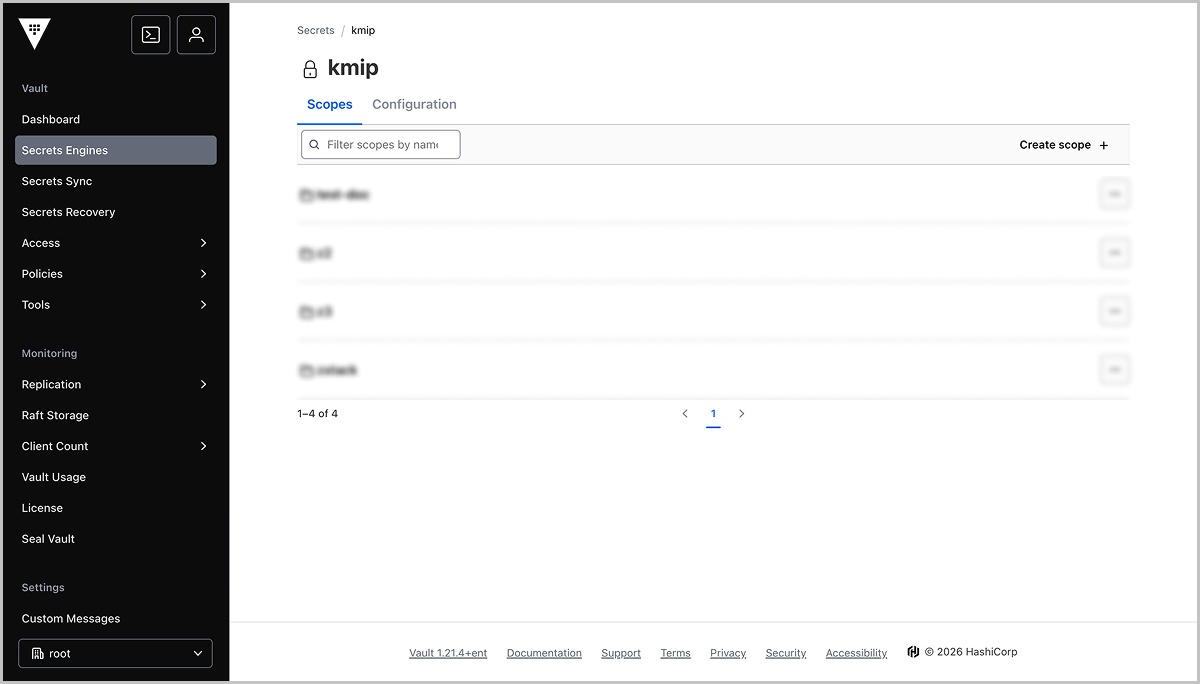
在kmip页面,点击Create scope创建项目或进入已有项目。
-
在项目详情页中,点击Create role创建角色。
-
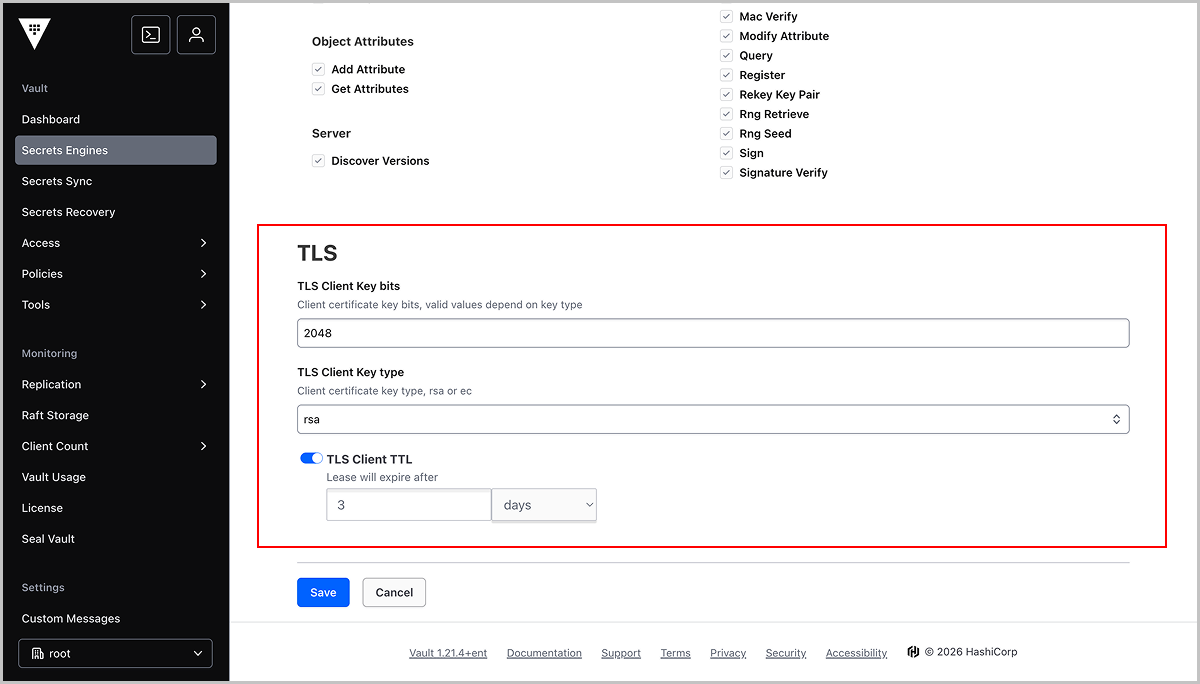
在Create a Role页面,设置角色名称并参考图例完成 TLS 配置。
-
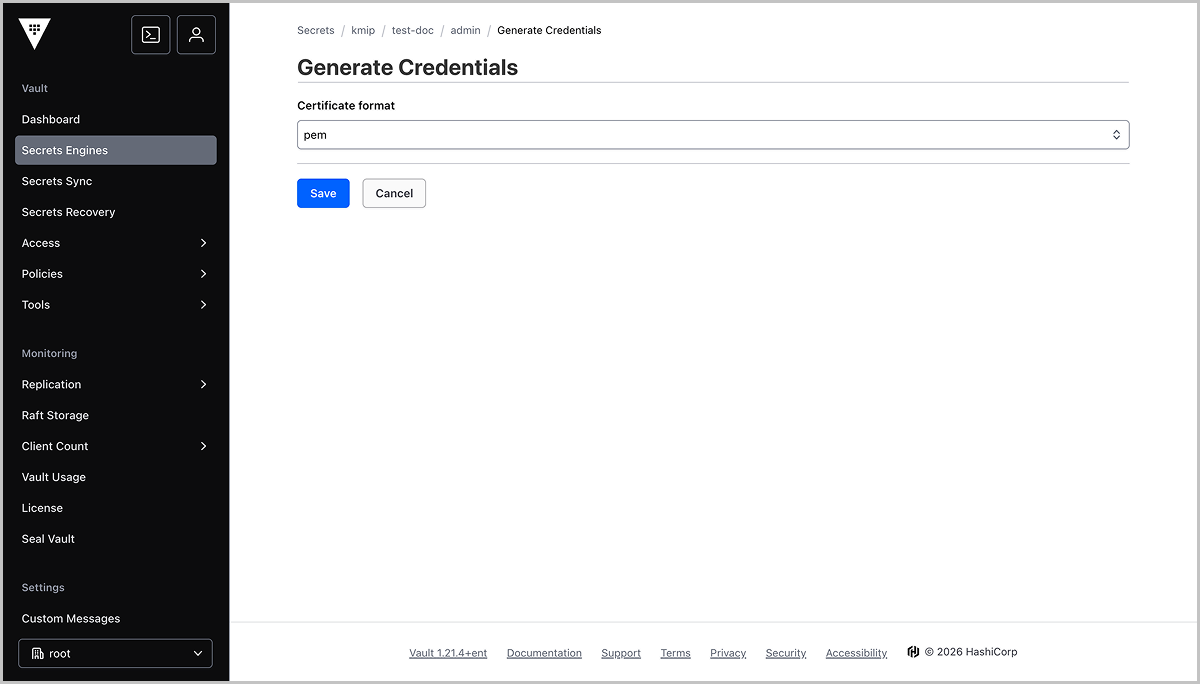
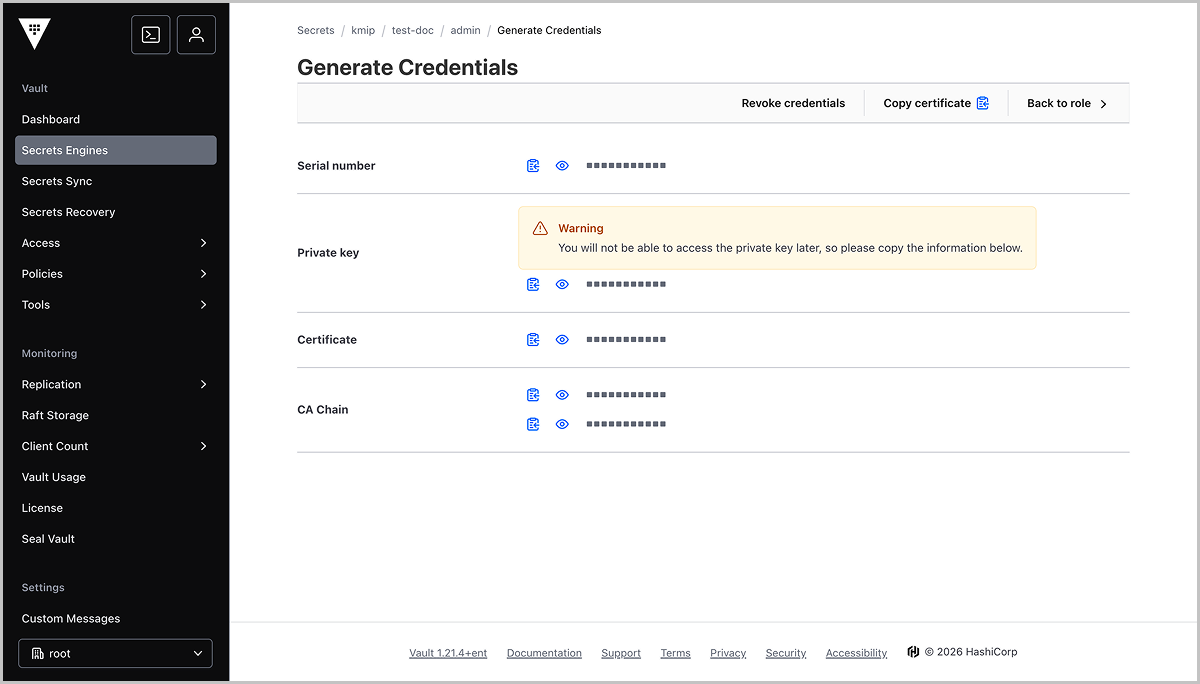
创建完成后,点击角色进入详情页,然后点击Generate credentials。
-
在Genetate Credentials页面,选择pem作为证书格式,然后点击Save。
-
复制证书和私钥。
-
登录 ZSvirt。
-
导航至密钥提供程序页面。
-
找到添加的 HashiCorp 标准密钥提供程序,点击操作 > 建立信任 > 使KMS信任。
-
在使KMS信任弹窗中,选择KMS证书和私钥作为信任方式。
-
点击下一步。
-
粘贴从 HashiCorp 复制的 KMS 证书和私钥。
-
点击确定。
-
-
(可选)使用新建签名请求 (CSR) 方式使 HashiCorp 信任 ZSvirt。
-
登录 HashiCorp 后台。
-
执行
vault login,输入 token。 -
生成 CSR:
vault write -format=json kmip/scope/test/role/admin/credential/sign csr="$(cat csr.pem)" | jq -r '.data.certificate' > client.crt -
登录 ZSvirt。
-
导航至密钥提供程序页面,然后点击操作 > 建立信任 > 上传签名CSR证书。
-
将获取的
client.crt证书上传。
-